制御システムセキュリティとは?重要な対策と基本知識を解説!(ガイドライン・OT・事例・制御システムセキュリティセンター)
工場の生産設備、発電所、水道施設、物流拠点、ビル設備などを動かす制御システムは、社会と企業活動の基盤です。
こうした設備は以前まで外部ネットワークから隔離されていることが多く、サイバー攻撃の対象として意識されにくい面がありました。
しかし、遠隔監視、データ活用、クラウド連携、保守の効率化が進んだ現在は、ITとOTが接続される場面も増えています。
そのため、機密情報の漏えいだけではなく、設備停止、品質不良、人身事故、環境への影響といった現実の被害につながるリスクを考えなければなりません。
この記事では、制御システムセキュリティの意味と実務で押さえたい対策を、ガイドライン、OT、事例、制御システムセキュリティセンターに触れながら解説します。
制御システムセキュリティの基本概念
それではまず制御システムセキュリティの基本概念について解説していきます。
制御システムを守る目的
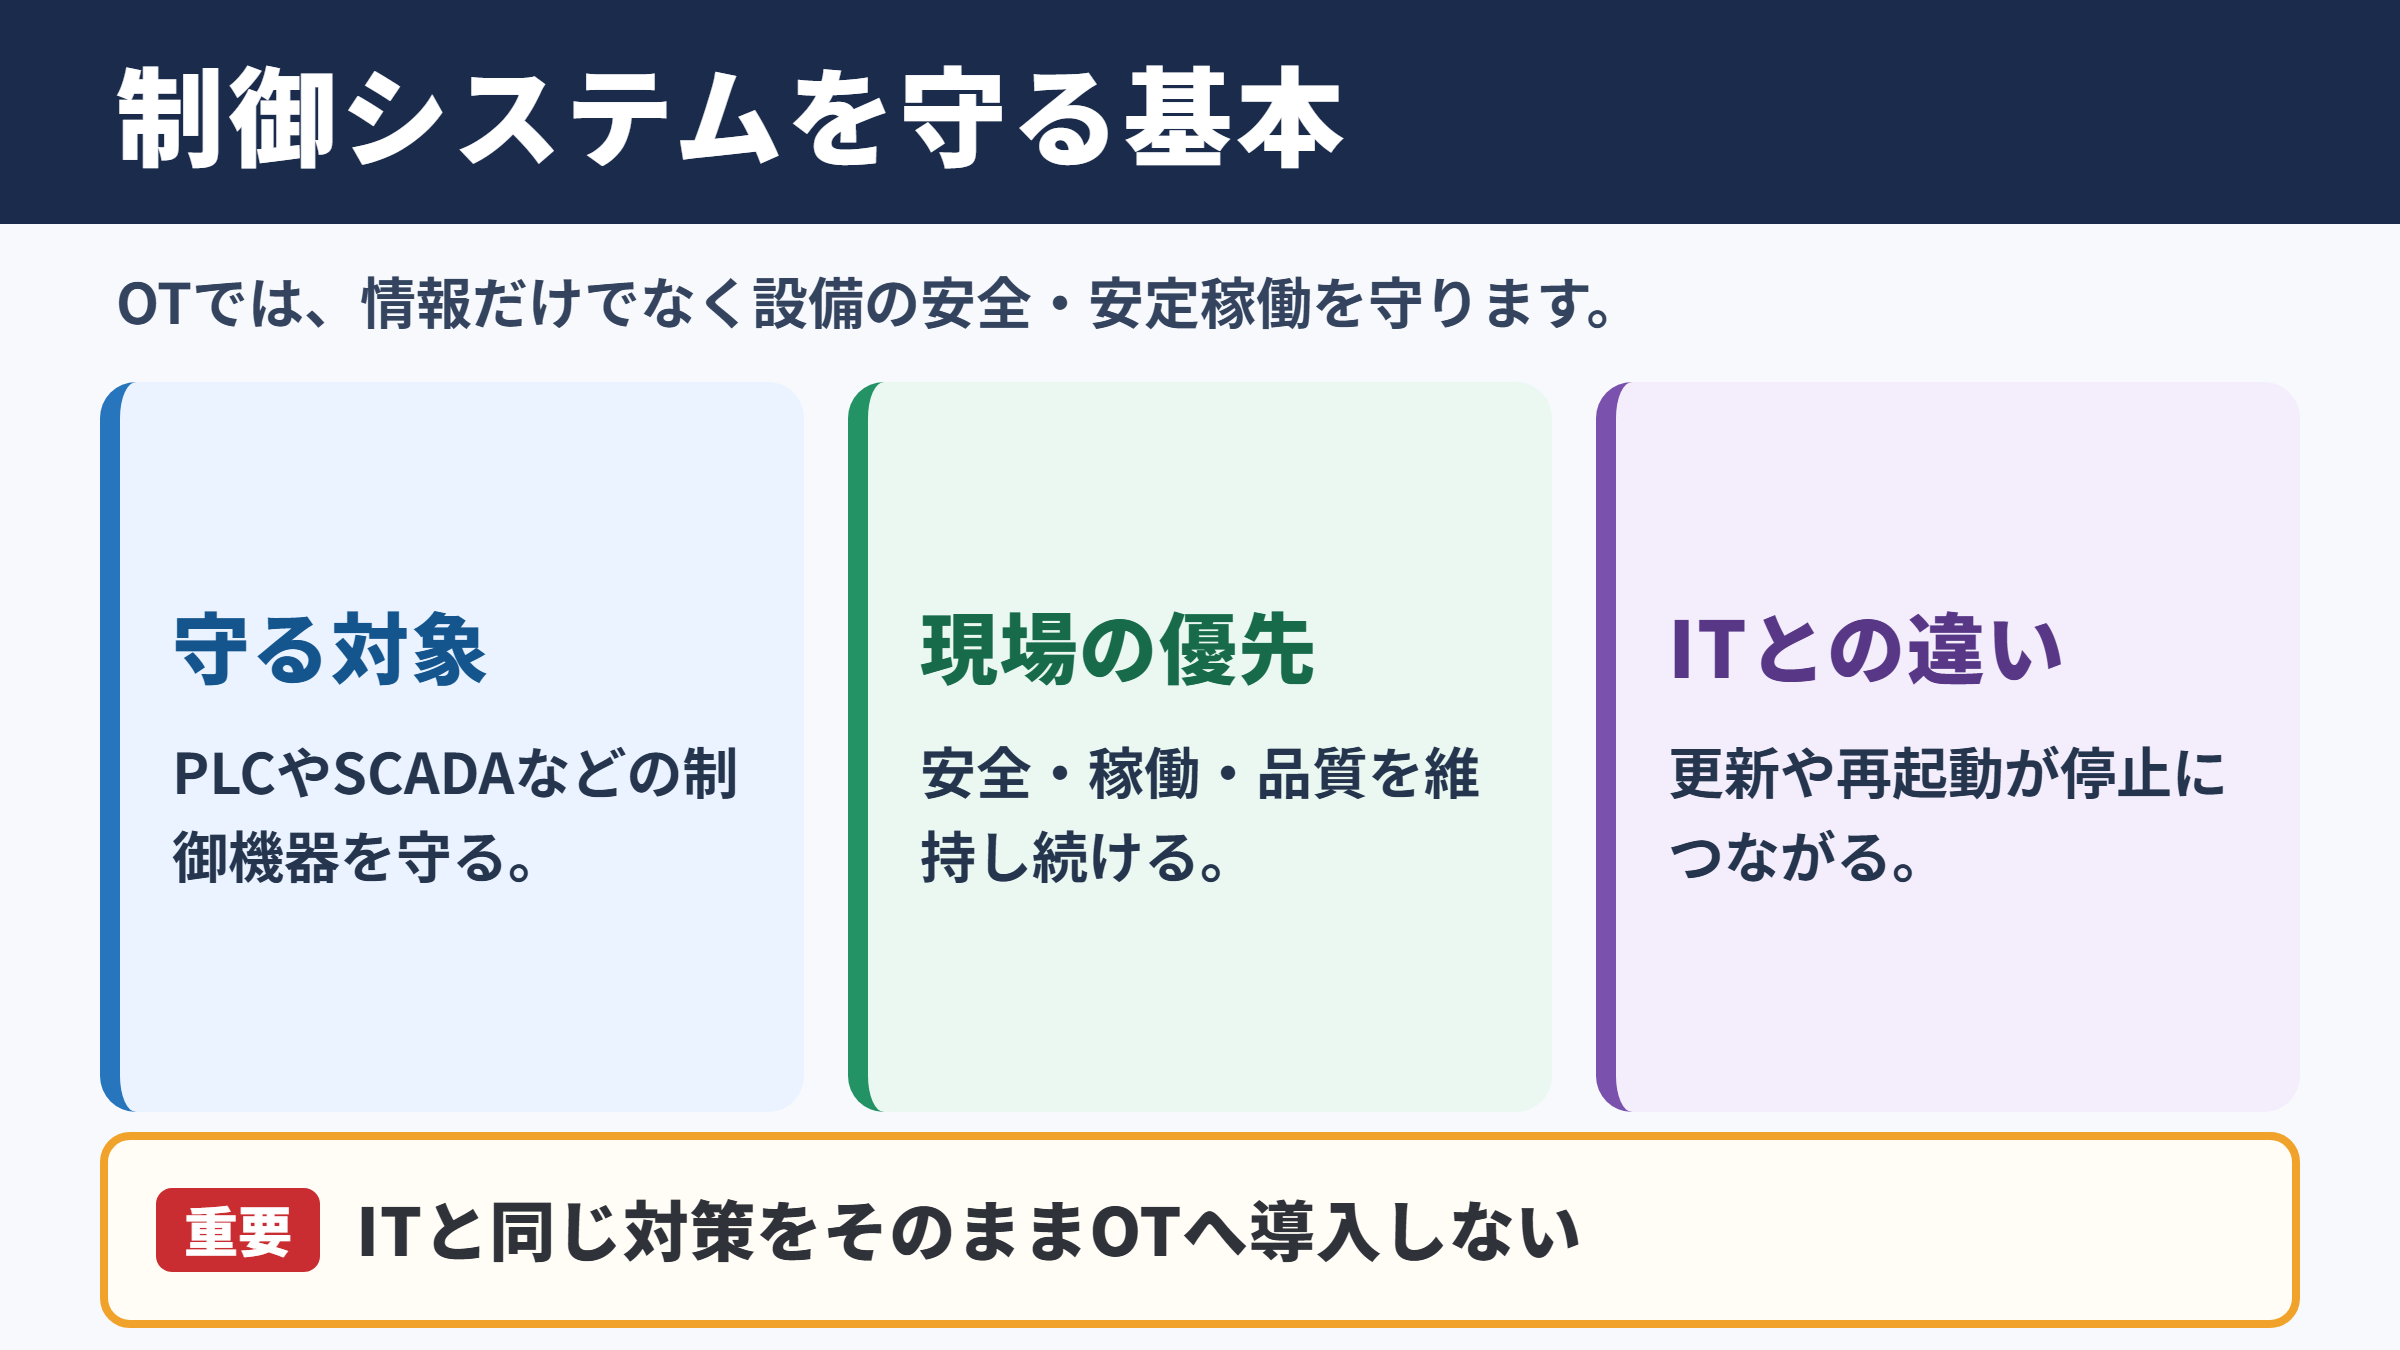
制御システムセキュリティとは、製造設備や社会インフラを監視・制御する仕組みを、サイバー攻撃、誤操作、故障、内部不正などから守る取り組みです。
対象には、PLC、DCS、SCADA、HMI、産業用PC、センサー、アクチュエーター、監視サーバー、ネットワーク機器などが含まれます。
一般的な情報システムのセキュリティでは、データの機密性を重視するケースが多いでしょう。
一方でOTの現場では、設備を安全に稼働させ続けること、品質を保つこと、停止時間を最小限にすることが特に重要です。
つまり、制御システムセキュリティでは安全性、可用性、完全性、機密性を現場の優先順位に合わせて両立させる視点が求められます。
制御システムへの攻撃は、画面上のデータ改ざんにとどまらず、バルブの開閉、回転数、温度、圧力、供給量などの制御値に影響する可能性があります。
被害を防ぐためには、IT部門だけに任せず、製造、保全、安全、経営を含めた横断的な体制づくりが重要です。
OTとITの違い
OTはOperational Technologyの略で、設備や物理的なプロセスを動かす技術や運用を指します。
ITが情報の保存、処理、共有を主目的とするのに対し、OTは現場の機械や設備を安定して制御する役割を担います。
両者は完全に分かれているわけではなく、生産実績の収集、予知保全、遠隔支援、エネルギー管理などを目的に接続される機会が増えました。
ただし、ITで一般的な更新や再起動が、OTでは設備停止や安全上の問題につながる場合もあります。
この違いを理解せずにITと同じ方法をそのまま導入すると、かえって現場の安定稼働を損なうおそれがあります。
| 比較項目 | IT環境 | OT環境 |
|---|---|---|
| 主な目的 | 情報処理と業務効率化 | 設備の監視と物理プロセスの制御 |
| 優先されやすい要素 | 機密性とデータ保護 | 安全性と可用性 |
| 停止の影響 | 業務遅延やサービス停止 | 生産停止、品質低下、安全事故 |
| 更新の考え方 | 比較的短い周期で実施しやすい | 検証と停止計画を慎重に進める |
| 機器の利用期間 | 数年単位で更新されやすい | 十年以上使われる設備も多い |
脅威が拡大する背景
制御システムが攻撃対象となる背景には、ネットワーク接続の増加、リモート保守の普及、古い機器の継続利用、サプライチェーンの複雑化があります。
たとえば、保守用のVPNアカウントが適切に管理されていなければ、外部から制御ネットワークへ侵入される入口になるかもしれません。
USBメモリーや保守用ノートPCを経由したマルウェア感染も、現場では見逃せないリスクです。
さらに、ランサムウェアによるサーバー暗号化が起きると、直接制御装置が感染していなくても、監視画面や生産計画が使えず操業に影響する場合があります。
重要なのは、攻撃者が制御機器だけを狙うとは限らない点です。
認証情報、業務端末、委託先、バックアップ、遠隔接続環境など、周辺の弱点も含めて守る必要があります。
リスク評価と守るべき資産
続いてはリスク評価と守るべき資産を確認していきます。
重要資産の洗い出し
対策の出発点は、何がどこにあり、誰が管理し、どのようにつながっているかを把握することです。
制御盤内のPLCや通信モジュール、操作端末、監視サーバー、ネットワークスイッチ、無線機器、保守用PCなどを資産台帳に登録します。
機器名だけではなく、製造元、型式、OS、ファームウェア、IPアドレス、設置場所、用途、保守契約、更新可否も整理すると判断しやすくなります。
特に、停止すると生産や安全に大きな影響が出る設備は、重要度を明確にしておくべきでしょう。
資産管理の例として、生産ラインの監視サーバーを登録する場合は、接続先PLC、利用者、遠隔接続の有無、バックアップ先、復旧目標時間まで記録します。
障害やインシデントが起きた際に、影響範囲と優先復旧対象を素早く判断できるためです。
脅威と脆弱性の見極め
リスク評価では、脅威、脆弱性、影響の三つを組み合わせて考えます。
脅威には、マルウェア感染、不正アクセス、設定ミス、委託先からの侵入、自然災害、機器故障などがあります。
脆弱性には、初期パスワードの放置、不要な通信の許可、古いOS、未管理のUSB利用、バックアップ不足、監視ログの未確認などが挙げられます。
影響は、生産停止、誤制御、製品廃棄、納期遅延、法令違反、信用低下、安全事故といった形で現れます。
評価では、発生しやすさだけでなく、発生した場合の被害規模を具体的に想定することが大切です。
| 確認項目 | 主な確認内容 | 対策の方向性 |
|---|---|---|
| 接続経路 | 外部回線、VPN、無線、保守端末 | 経路制限と多要素認証 |
| アカウント | 共用ID、退職者ID、権限設定 | 個人識別と定期的な棚卸し |
| 端末管理 | OS更新、ウイルス対策、USB利用 | 利用ルールと検証環境の整備 |
| 設定変更 | PLCプログラム、ネットワーク設定 | 承認手順と変更履歴の保存 |
| 復旧体制 | バックアップ、予備品、連絡網 | 復旧訓練と手順書の更新 |
優先順位の決め方
すべてのリスクを同じ強さで対策することは、費用や人員の面から現実的ではありません。
そこで、重要設備や外部接続のある設備から優先して改善を進めます。
たとえば、インターネットに近い端末、遠隔保守用の接続機器、古いOSを搭載した監視PC、停止時の損失が大きいラインは、優先度が高くなりやすい領域です。
リスク評価は一度作成して終わりではなく、設備変更や新規接続のたびに見直す運用が欠かせません。
現場での小さな変更が、数年後には大きな接続経路や管理漏れにつながることもあるためです。
多層防御による実践対策
続いては多層防御による実践対策を確認していきます。
ネットワーク分離と通信制御
制御システムを守る基本は、業務ネットワークと制御ネットワークを適切に分けることです。
ネットワークを分離することで、事務端末で起きた感染や不正アクセスが、そのまま現場設備へ広がる可能性を抑えられます。
分離した後も、必要な通信は存在します。
そのため、ファイアウォールやDMZを活用し、送信元、送信先、通信プロトコル、ポート、時間帯を必要最小限に絞り込みます。
許可する通信を明確にする考え方は、つながることを前提にするのではなく、必要な通信だけを例外として許可する運用です。
たとえば、生産実績を業務システムへ渡す必要がある場合でも、制御ネットワークから直接多数の端末へ接続させる必要はありません。
中継用のサーバーやDMZを設け、必要なデータだけを安全に受け渡す構成を検討します。
認証と権限管理
共用アカウントは、誰がどの操作を行ったかを追跡しにくく、不正利用が起きた場合の調査も難しくなります。
可能な範囲で個人ごとのアカウントを発行し、作業内容に応じた最小限の権限を付与しましょう。
管理者権限を日常業務で使い続けないことも重要です。
遠隔接続には多要素認証を組み合わせ、パスワードだけに依存しない仕組みを整えます。
退職、異動、委託契約の終了時には、速やかにアカウントを無効化するルールが必要です。
特に保守ベンダーのアカウントは、利用期間、接続先、利用時間を限定し、作業後に無効化する運用が有効でしょう。
更新管理とバックアップ
OSやソフトウェア、ファームウェアの脆弱性対策は重要ですが、OT環境では更新による影響を慎重に確認しなければなりません。
本番設備へすぐに適用するのではなく、検証環境で動作を確認し、停止可能な日時を調整したうえで導入します。
更新できない古い機器がある場合は、ネットワーク分離、通信制限、監視強化、端末利用制限といった代替策を組み合わせます。
また、バックアップは取得するだけでは十分ではありません。
PLCプログラム、設定ファイル、HMI画面、サーバー構成、ライセンス情報、復旧手順書を保管し、実際に復元できるかを定期的に確認することが大切です。
ランサムウェア対策では、ネットワークから切り離したバックアップや、変更できない状態で保管する仕組みも検討対象です。
復旧に必要なデータと手順が散在していると、被害後の操業再開が大幅に遅れる可能性があります。
ガイドラインと標準規格の活用
続いてはガイドラインと標準規格の活用を確認していきます。
経済産業省のガイドライン
国内で制御システムセキュリティを進める際は、経済産業省が公開する工場システムや重要インフラのサイバーセキュリティに関する資料が参考になります。
これらのガイドラインでは、経営層の関与、責任体制、資産管理、リスク評価、インシデント対応、人材育成などを総合的に扱います。
技術製品を一つ導入すれば終わるという考え方ではなく、組織として継続的に改善することが重視されています。
ガイドラインを利用する際は、自社に該当する項目をそのまま確認表にするだけでなく、現場の設備や運用に合わせて具体的な行動に落とし込むと効果的です。
たとえば、資産管理という項目を、制御盤ごとの機器台帳の整備、月次確認、設備変更時の更新という運用へ分解します。
IEC規格とNISTの考え方
国際的な標準としては、産業オートメーションおよび制御システムのセキュリティを扱うIEC 62443シリーズが広く参照されています。
IEC 62443では、機器、システム、組織、開発工程などを対象に、役割ごとのセキュリティ要求を考える枠組みが示されています。
また、NISTのサイバーセキュリティフレームワークは、特定、保護、検知、対応、復旧という流れで活動を整理する際に役立ちます。
標準規格は認証取得のためだけに使うものではありません。
自社の不足領域を見える化し、部門間で共通言語をつくるための道具として活用すると、実務につながりやすくなります。
| 活動領域 | 実務上の例 | 確認の視点 |
|---|---|---|
| 特定 | 資産台帳、接続図、リスク評価 | 何を守るか把握できているか |
| 保護 | 分離、認証、権限、教育 | 侵入や誤操作を減らせるか |
| 検知 | ログ監視、通信監視、異常通知 | 異常に早く気付けるか |
| 対応 | 連絡網、隔離、調査、判断手順 | 混乱なく初動できるか |
| 復旧 | バックアップ、代替運転、訓練 | 安全に操業を戻せるか |
制御システムセキュリティセンターの役割
制御システムセキュリティセンターは、制御システム分野のサイバーセキュリティに関する人材育成、研究、演習、情報発信などに取り組む組織です。
OT特有の課題は、一般的な情報セキュリティの知識だけでは理解しにくい場合があります。
設備の安全、製造プロセス、制御通信、保守作業の実情を踏まえた学習機会は、現場に適した対策を考えるうえで価値があります。
演習や研修を通じて、攻撃の仕組み、異常時の判断、部門連携の必要性を体験的に学ぶこともできるでしょう。
外部機関の情報や研修を活用しながら、社内で担当者を育成し、知見を現場へ広げる流れをつくることが重要です。
インシデント事例と対応体制
続いてはインシデント事例と対応体制を確認していきます。
生産停止につながる感染事例
製造業では、業務ネットワークに侵入したランサムウェアがサーバーや端末へ広がり、生産管理や出荷システムが停止する事例があります。
制御装置そのものが直接被害を受けなくても、生産指示、品質記録、設備監視が利用できなければ、操業を止めざるを得ないことがあります。
手作業で代替できる範囲を超えると、復旧までに長い時間がかかる場合もあるでしょう。
このような事例から学べるのは、制御ネットワークだけを守ればよいわけではないという点です。
業務システム、認証基盤、委託先接続、バックアップ、連絡手段までを含めた事業継続の視点が必要になります。
遠隔保守を起点とする侵入
遠隔保守は、専門技術者がすぐに現地へ行けない場合にも支援を受けられる便利な仕組みです。
その反面、接続設定や認証管理が不十分だと、攻撃者に悪用されるリスクがあります。
利用していない時期も接続口を常時開放している、共通IDを複数の担当者が使う、接続ログを確認していないといった状態は見直しが必要です。
遠隔保守は便利さと引き換えにリスクを受け入れるものではなく、接続条件を設計して安全に利用するものと考えましょう。
遠隔保守の運用例として、事前申請、作業時間の限定、多要素認証、作業中の立会い、接続ログの保管、終了後のアカウント停止を組み合わせます。
緊急時の例外手順も決めておくと、速さと安全性の両方を確保しやすくなります。
初動対応と復旧訓練
インシデントが疑われるときは、原因の特定を急ぐあまり、証拠を消したり被害を広げたりしないよう注意が必要です。
まずは人身安全と設備安全を確認し、必要に応じて対象端末やネットワークを隔離します。
その後、誰が意思決定を行い、製造部門、情報システム部門、保全担当、経営層、外部ベンダーへどの順序で連絡するかを事前に定めておきます。
復旧では、正常なバックアップの確認、設定の復元、再接続前の点検、試運転、品質確認といった段階を踏むことが重要です。
対応手順書は作成するだけでは機能しません。
年に一度でも机上訓練や復旧訓練を行い、連絡先、権限、手順、バックアップの実効性を確認することで、非常時の判断を速くできます。
制御システムセキュリティのまとめ
制御システムセキュリティは、工場や重要インフラの安全な運転と事業継続を支える重要な取り組みです。
OT環境では、機密性だけではなく、安全性や可用性を重視し、現場の運用を理解したうえで対策を設計する必要があります。
まずは資産の把握、ネットワーク構成の可視化、外部接続の確認、アカウント棚卸しから始めるとよいでしょう。
そのうえで、ネットワーク分離、通信制御、多要素認証、更新管理、バックアップ、監視、教育、訓練を組み合わせていきます。
単発の対策ではなく、設備変更や脅威の変化に合わせて改善を続けることが、制御システムを守るための土台になります。
ガイドラインやIEC 62443などの標準、制御システムセキュリティセンターの知見も活用しながら、自社の現場に合った実行可能な対策を積み重ねていきましょう。