サプライチェーン強化に向けたセキュリティ対策評価制度とは?目的・対象企業・評価項目・導入準備を解説!(SCS・何の略・評価の流れ・ポイント)
取引先を経由した不正アクセス、委託先における情報漏えい、部品やソフトウェアの供給停止など、企業単独では防ぎ切れないリスクが増えています。
こうした背景から注目されているのが、サプライチェーン全体のサイバーセキュリティ水準を可視化し、段階的な対策を促すサプライチェーン強化に向けたセキュリティ対策評価制度です。
制度の目的、対象企業、評価項目、準備の進め方を理解すれば、自社に必要な優先順位を整理しやすくなるでしょう。
サプライチェーン強化に向けたセキュリティ対策評価制度の全体像
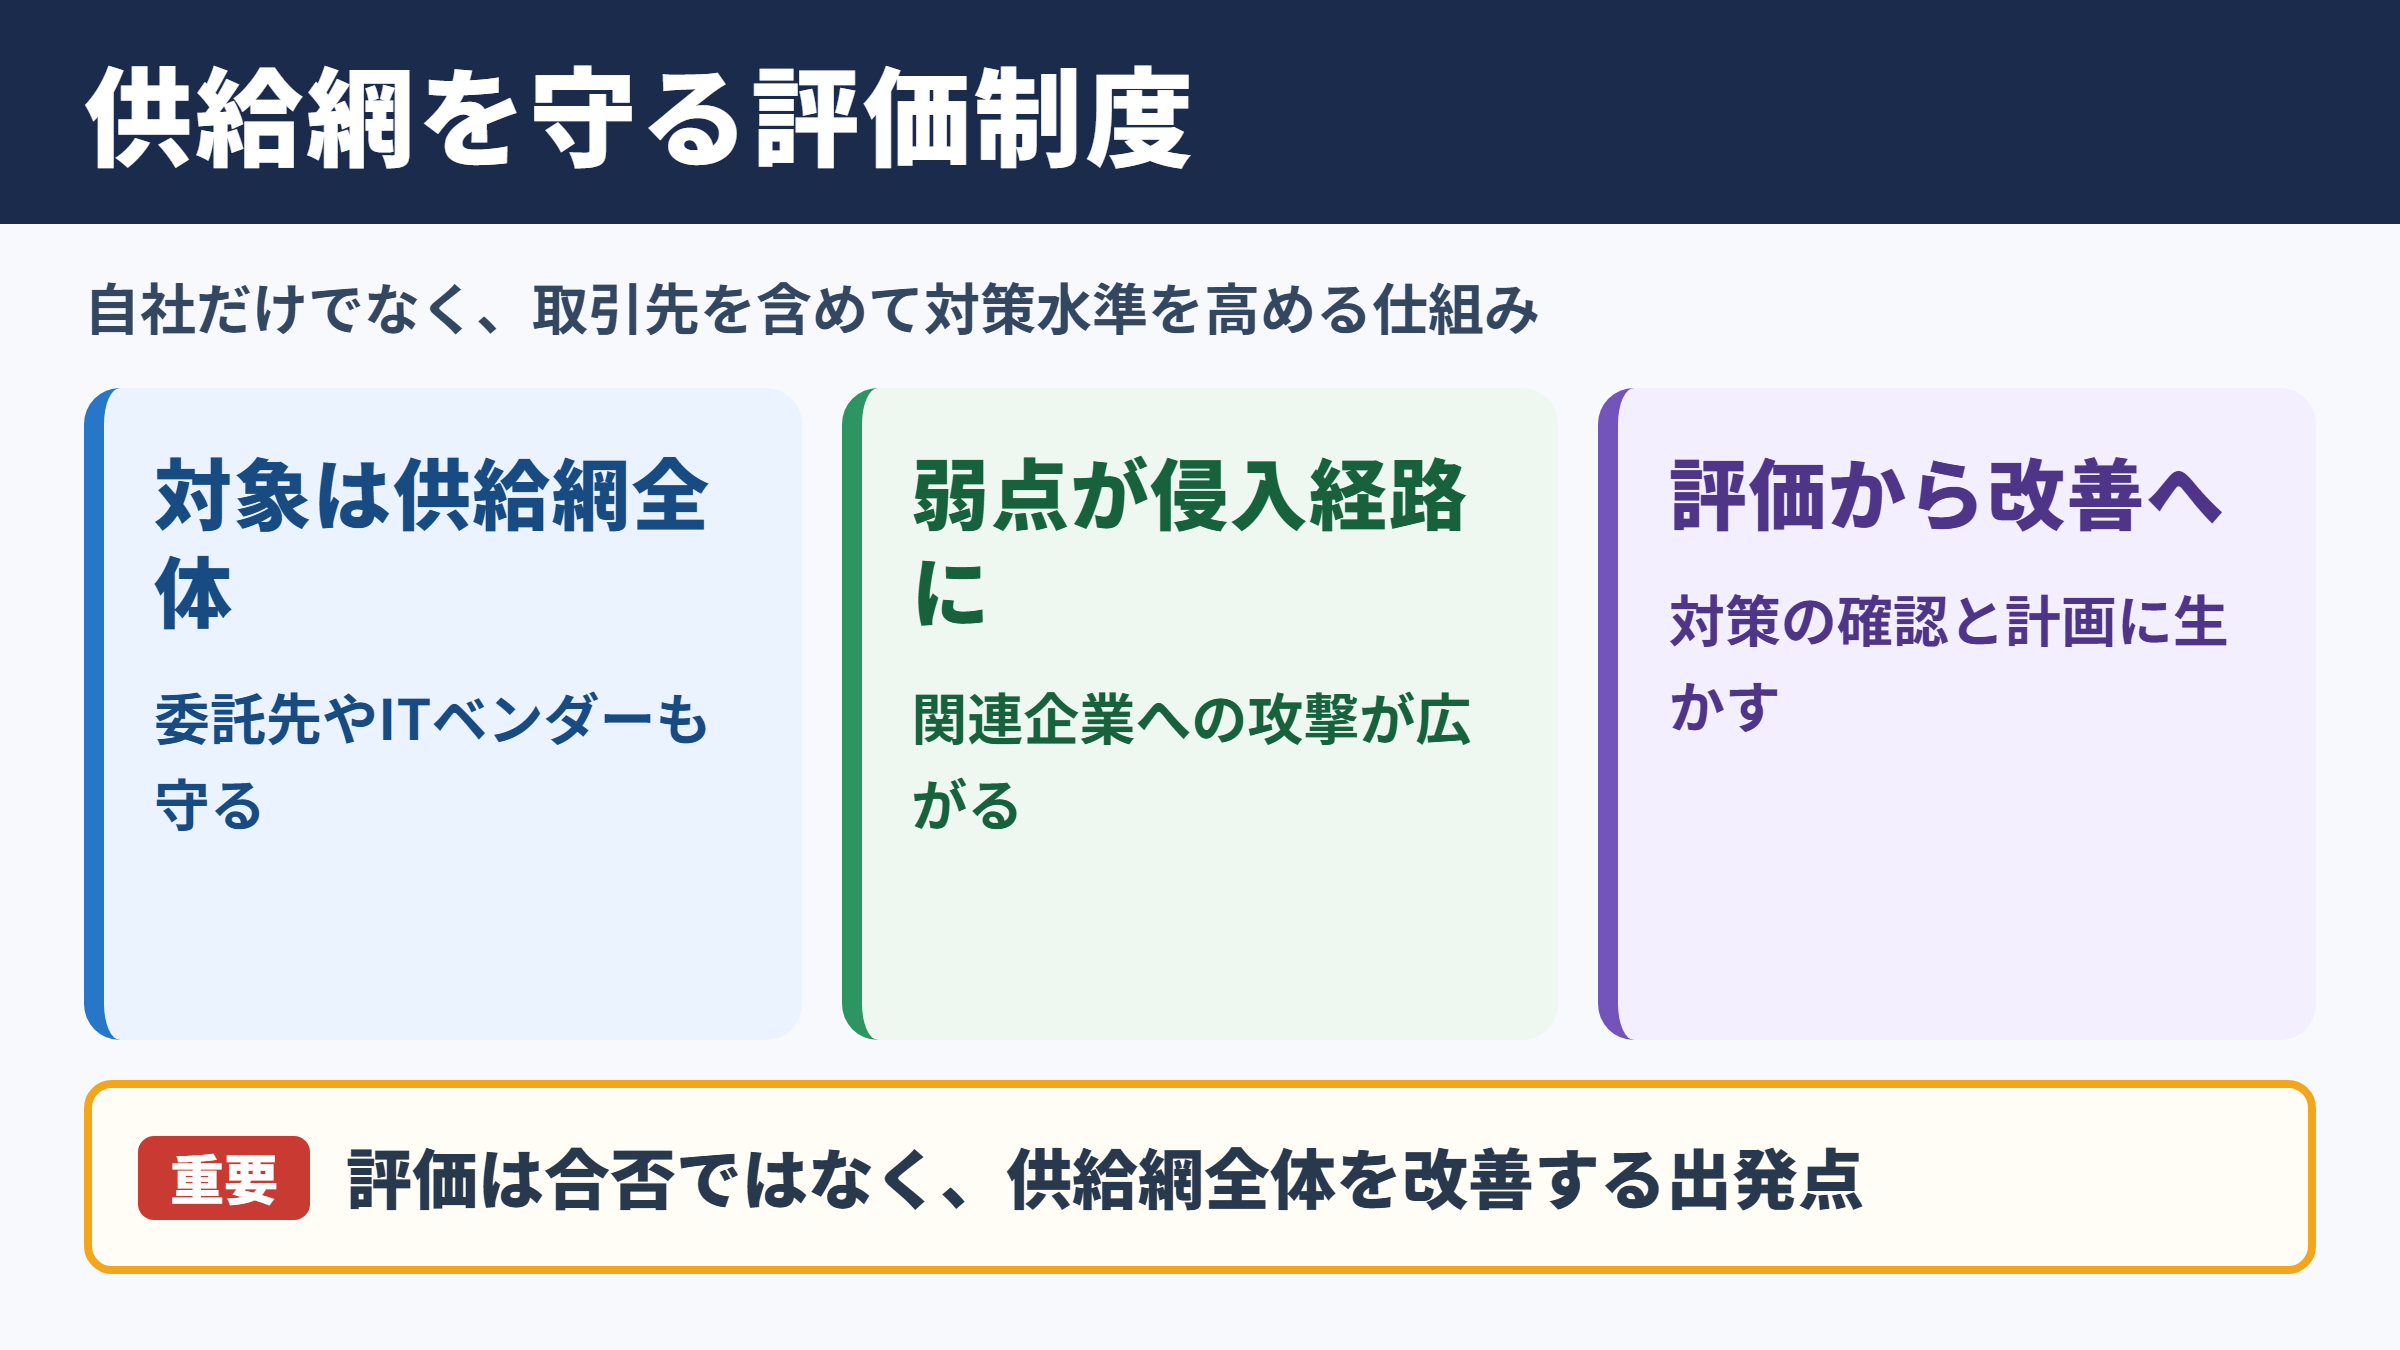
それではまず、サプライチェーン強化に向けたセキュリティ対策評価制度の全体像について解説していきます。
SCSが示す制度の位置付け
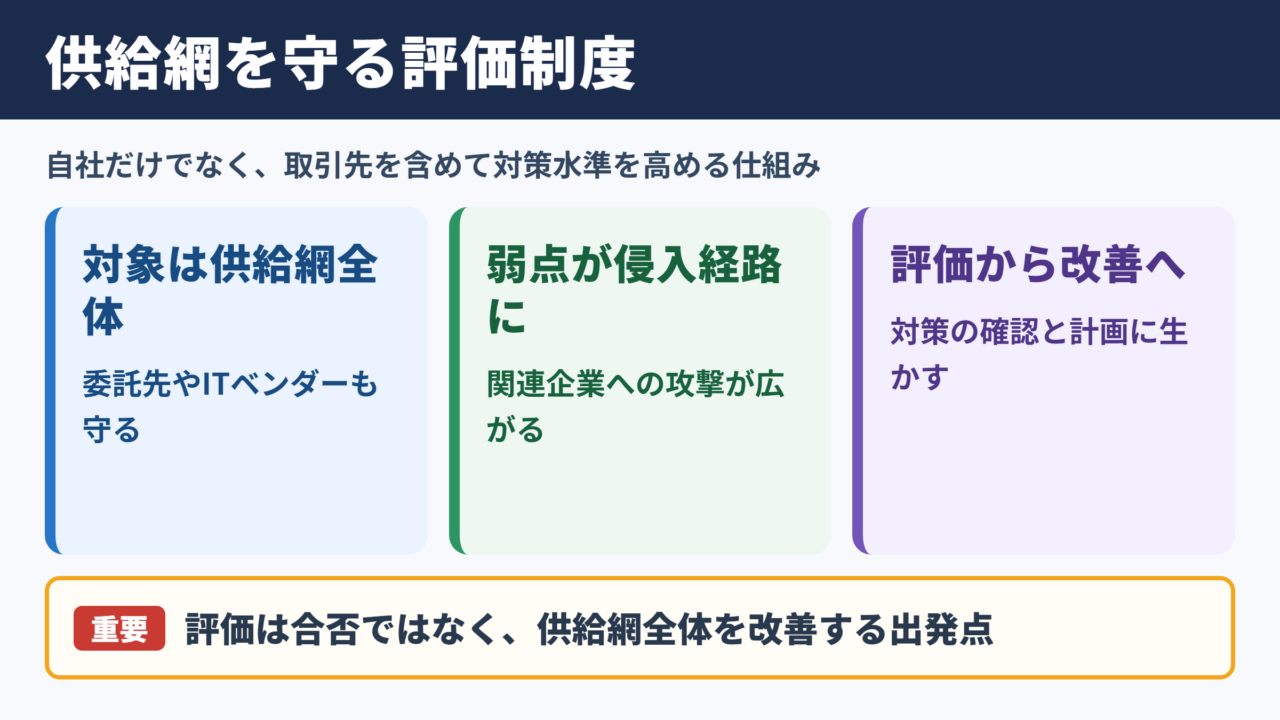
SCSは、Supply Chain Securityの頭文字を取った呼び方として用いられ、調達先、製造委託先、物流事業者、販売代理店、ITベンダーなどを含む供給網のセキュリティを強化する考え方です。
サプライチェーン強化に向けたセキュリティ対策評価制度は、企業が備えるべき対策を一定の基準で確認し、取引先を含めた対策の底上げにつなげる仕組みといえます。
重要なのは、自社の情報システムだけを守る制度ではない点です。接続先や委託先に弱点があれば、そこが侵入経路となり、自社の事業継続にも影響が及ぶ可能性があります。
評価制度が必要とされる背景
近年は、直接攻撃よりも防御が比較的弱い関連企業を足掛かりにする攻撃が問題になっています。
たとえば、委託先のメールアカウントが乗っ取られ、なりすましメールによって不正送金やマルウェア感染が広がるケースも想定されます。
また、製品に組み込まれるソフトウェア、クラウドサービス、遠隔保守機器などの管理不足は、製造現場や顧客サービスの停止を招くおそれがあります。
サプライチェーン対策では、取引先に厳しい要求を出すだけでは足りません。
企業規模や業務内容に応じた対策水準を示し、実行できる状態まで支援する視点が欠かせません。
制度活用によって得られる効果
制度を活用することで、現状の対策を感覚ではなく評価項目に沿って確認できます。
経営層は投資判断の根拠を持ちやすくなり、現場は何から改善するべきかを把握しやすくなるでしょう。
取引先との間でも、セキュリティに関する確認事項を共通化しやすく、個別監査の負担を軽減できる可能性があります。
評価は合否だけを決めるためのものではなく、改善計画を作るための出発点です。
制度の目的と求められる企業像
続いては、制度の目的と求められる企業像を確認していきます。
事業継続性の確保
最大の目的は、サイバー攻撃やシステム障害が起きた場合でも、供給やサービス提供を止めにくくすることです。
工場の生産管理システムが停止すれば、部材の納入遅延だけでなく、完成品の出荷、顧客対応、請求業務にも連鎖的な影響が生じます。
復旧のためには技術対策だけでなく、緊急時の連絡網、代替手段、意思決定の権限を平時から整えておく必要があります。
取引先リスクの把握
発注側の企業は、自社の重要業務を誰に委託しているかを把握し、その委託先がどの程度の対策を実施しているかを確認する必要があります。
ただし、すべての取引先に同一水準を一律に求めると、小規模事業者に過度な負担を与えることになりかねません。
扱う情報の重要性、ネットワーク接続の有無、止まった場合の影響、再委託の状況を踏まえ、リスクに応じて評価の深さを変える考え方が実務的です。
取引先の優先順位は、重要度と影響度を組み合わせて考えます。
重要な情報を扱い、停止時の影響が大きく、外部接続もある取引先は、早期に確認する対象となるでしょう。
信頼される取引基盤
評価制度への対応は、顧客や取引先からの信頼につながる要素でもあります。
調達条件として情報セキュリティ体制の説明を求められた際、規程、管理台帳、教育記録、点検結果を整理しておけば、回答の精度と速度を高められます。
セキュリティはIT部門だけの課題ではなく、営業、購買、法務、製造、経営を横断する経営課題です。
対象企業とサプライチェーンの範囲
続いては、対象企業とサプライチェーンの範囲について確認していきます。
発注側企業に求められる役割
大企業や中核企業は、自社の対策を整えるだけでなく、取引先に求める水準を明確にする役割を担います。
契約書や調達ガイドラインに、情報の取扱い、事故発生時の報告、再委託の管理、脆弱性への対応などを盛り込むことが考えられます。
その際、要求事項が抽象的すぎると現場で判断できません。具体的な証跡例や確認方法を示すことが有効です。
中小企業と委託先の対応
中小企業であっても、取引先のシステムに接続する場合、機密図面や個人情報を扱う場合、製造や物流の一部を担う場合には、対策の重要性が高まります。
高額な製品を一度に導入できなくても、アカウント管理、更新プログラムの適用、バックアップ、メール訓練といった基本対策から始められます。
規模の大小ではなく、業務上の接点と影響の大きさで必要な対策を判断することがポイントです。
再委託先まで含めた管理
一次委託先がさらに別の企業へ業務を委託していることも珍しくありません。
たとえば、システム開発会社がクラウド運用会社や保守会社を利用している場合、情報や権限がどこまで渡るかを確認する必要があります。
再委託を全面的に禁止するのではなく、事前承認、委託先への同等水準の要求、事故時の報告ルールを定める方法が現実的でしょう。
| 対象 | 主な確認事項 | リスク例 |
|---|---|---|
| 発注側企業 | 方針、契約、監督体制 | 要求水準の不明確さ |
| 一次委託先 | 端末管理、権限管理、教育 | 不正アクセス、誤送信 |
| 再委託先 | 再委託の承認、情報管理 | 管理の空白、連絡遅延 |
| クラウド事業者 | 設定、ログ、契約条件 | 公開設定ミス、データ漏えい |
| 保守事業者 | 遠隔接続、作業記録 | 保守用アカウントの悪用 |
評価項目とセキュリティ対策の要点
続いては、評価項目とセキュリティ対策の要点を確認していきます。
ガバナンスと責任体制
評価では、情報セキュリティに関する方針があり、責任者と担当者が定められているかが基本となります。
規程を作成しただけでは十分ではありません。経営層への報告、定期的な見直し、例外対応の記録まで運用できているかが問われます。
担当者が一人しかいない場合でも、休職や退職に備え、連絡先、手順書、管理台帳を共有しておくことが大切です。
責任者を置く目的は、問題が起きた際に個人へ責任を集中させることではありません。
判断、報告、復旧の流れを明確にし、組織として動ける状態を作ることにあります。
技術的対策と運用管理
技術面では、多要素認証、強固なパスワード、端末の更新、ウイルス対策、ログ取得、ネットワーク分離、バックアップなどが代表的な確認対象です。
特に、共有アカウントの利用や退職者アカウントの放置は、比較的少ない負担で改善できる一方、重大な事故につながりやすい項目です。
すべての対策を同時に完璧にするより、侵入されやすい入口と復旧に必要な仕組みを優先することが効果的です。
優先順位の例として、メール、VPN、クラウド管理画面など外部から接続できる入口に多要素認証を適用します。
次に、重要データのバックアップを分離して保管し、実際に復元できるかを確認します。
教育とインシデント対応
不審なメールを開かない、情報を誤送信しない、端末を持ち出す際に注意するといった行動は、日常的な教育によって支えられます。
教育は年に一度実施して終わりではなく、標的型メール訓練、短い注意喚起、事故事例の共有などを組み合わせると定着しやすくなります。
さらに、感染や漏えいが疑われた際に、誰へ何を報告し、どの端末を隔離し、取引先へいつ連絡するかを事前に決めておく必要があります。
事故発生後の最初の数時間に迷わないための連絡手順が、被害拡大を抑える鍵になります。
評価の流れと導入準備
続いては、評価の流れと導入準備について確認していきます。
現状把握と対象範囲の整理
導入準備では、最初に守るべき情報資産と重要業務を洗い出します。
顧客情報、設計図、見積情報、認証情報、生産計画、ソースコードなどを分類し、保管場所、利用者、外部共有の有無を整理します。
同時に、主要な取引先、委託先、クラウドサービス、接続機器を一覧化すると、サプライチェーン上の依存関係を見つけやすくなります。
資産台帳には、資産名、管理者、保管場所、重要度、利用する外部事業者、バックアップの有無を記載します。
完璧な台帳を目指すより、重要な資産から更新可能な形で作ることが継続のコツです。
自己点検とギャップ分析
評価項目に沿って、実施済み、未実施、確認中に分けて自己点検を行います。
未実施の項目については、対策に必要な費用、担当者、期限、取引先への影響を整理し、改善計画へ落とし込みます。
証跡としては、規程、設定画面、教育記録、点検表、バックアップの復元記録、契約書などを保管しておくとよいでしょう。
| 進め方 | 実施内容 | 確認する成果物 |
|---|---|---|
| 対象整理 | 重要業務と取引先を把握 | 業務一覧、委託先一覧 |
| 自己点検 | 評価項目との比較 | 点検表、課題一覧 |
| 改善計画 | 優先度と期限の設定 | 実施計画、予算案 |
| 対策実施 | 技術と運用の整備 | 設定記録、教育記録 |
| 見直し | 定期確認と更新 | レビュー記録、改定履歴 |
継続的な見直しの仕組み
評価への対応は、一度整備して終了する作業ではありません。
組織変更、新しいクラウド導入、取引先変更、脆弱性情報の公開などによって、リスクは常に変化します。
少なくとも定期的に評価結果を見直し、重大な変更があった場合には臨時点検を実施する運用が望まれます。
評価結果を経営会議や取引先管理の場で共有し、改善を事業運営に組み込むことが継続のポイントです。
サプライチェーン強化に向けたセキュリティ対策評価制度のまとめ
サプライチェーン強化に向けたセキュリティ対策評価制度は、企業間のつながりを前提として、サイバー攻撃や情報漏えいによる事業停止を防ぐための取り組みです。
SCSはSupply Chain Securityを指す考え方であり、自社だけでなく委託先、再委託先、クラウド事業者などを含めたリスク管理が重要になります。
まずは重要な情報資産、主要取引先、外部接続、緊急時の連絡体制を把握することから始めるとよいでしょう。
評価制度への対応で大切なのは、形式的に書類をそろえることではありません。
自社と取引先が実際に被害を受けにくくなり、万一の際にも早く復旧できる状態を継続して整えることです。
基本対策を着実に実施し、評価結果を改善計画へつなげることで、取引先から選ばれ続ける強いサプライチェーンを築いていけるでしょう。