DNSとは?名前解決の仕組みとドメイン名の役割を解説!
Webサイトを開くときやメールを送るとき、私たちは人が覚えやすいドメイン名を使っています。
しかし、インターネット上の通信機器が相手を識別するためには、IPアドレスという数字の情報が必要です。
この橋渡しをする仕組みがDNSであり、普段は意識しなくても多くの通信を支えています。
名前解決の流れ、ドメイン名の役割、トラブル時に確認したい点まで順番に見ていきましょう。
DNSと名前解決の基本
それではまずDNSと名前解決の基本について解説していきます。
DNSの定義とインターネット上の役割
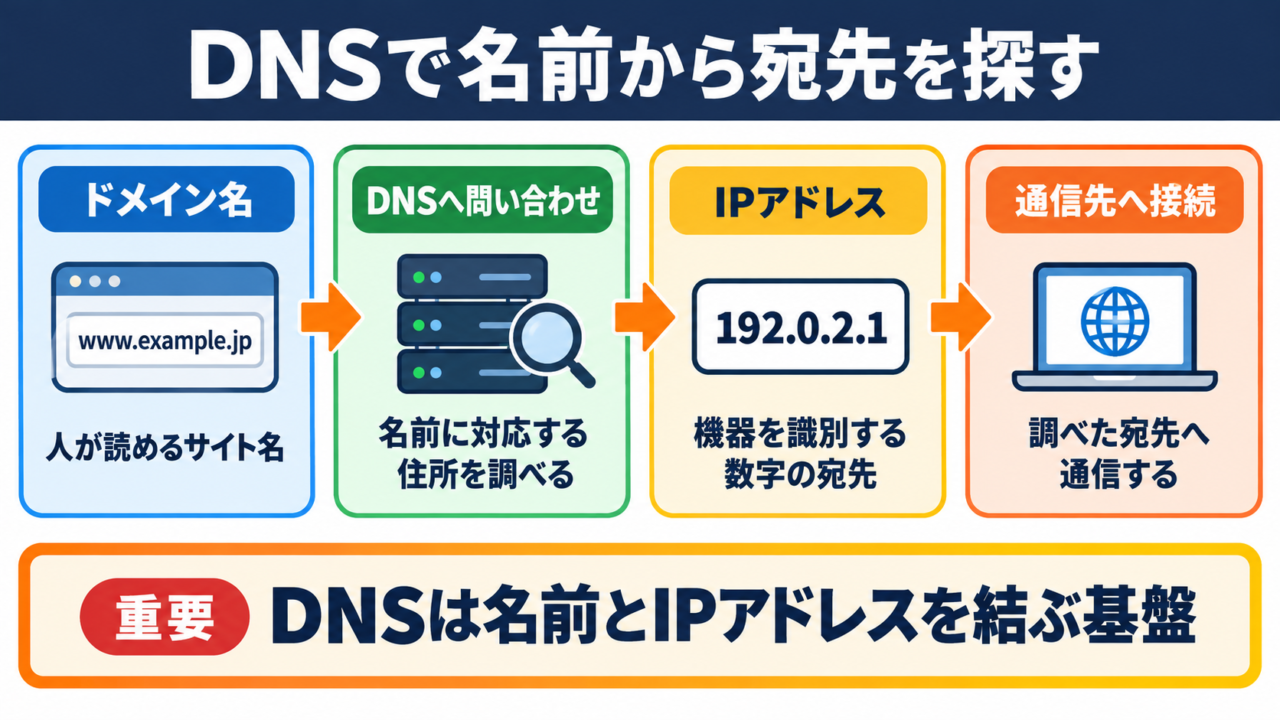
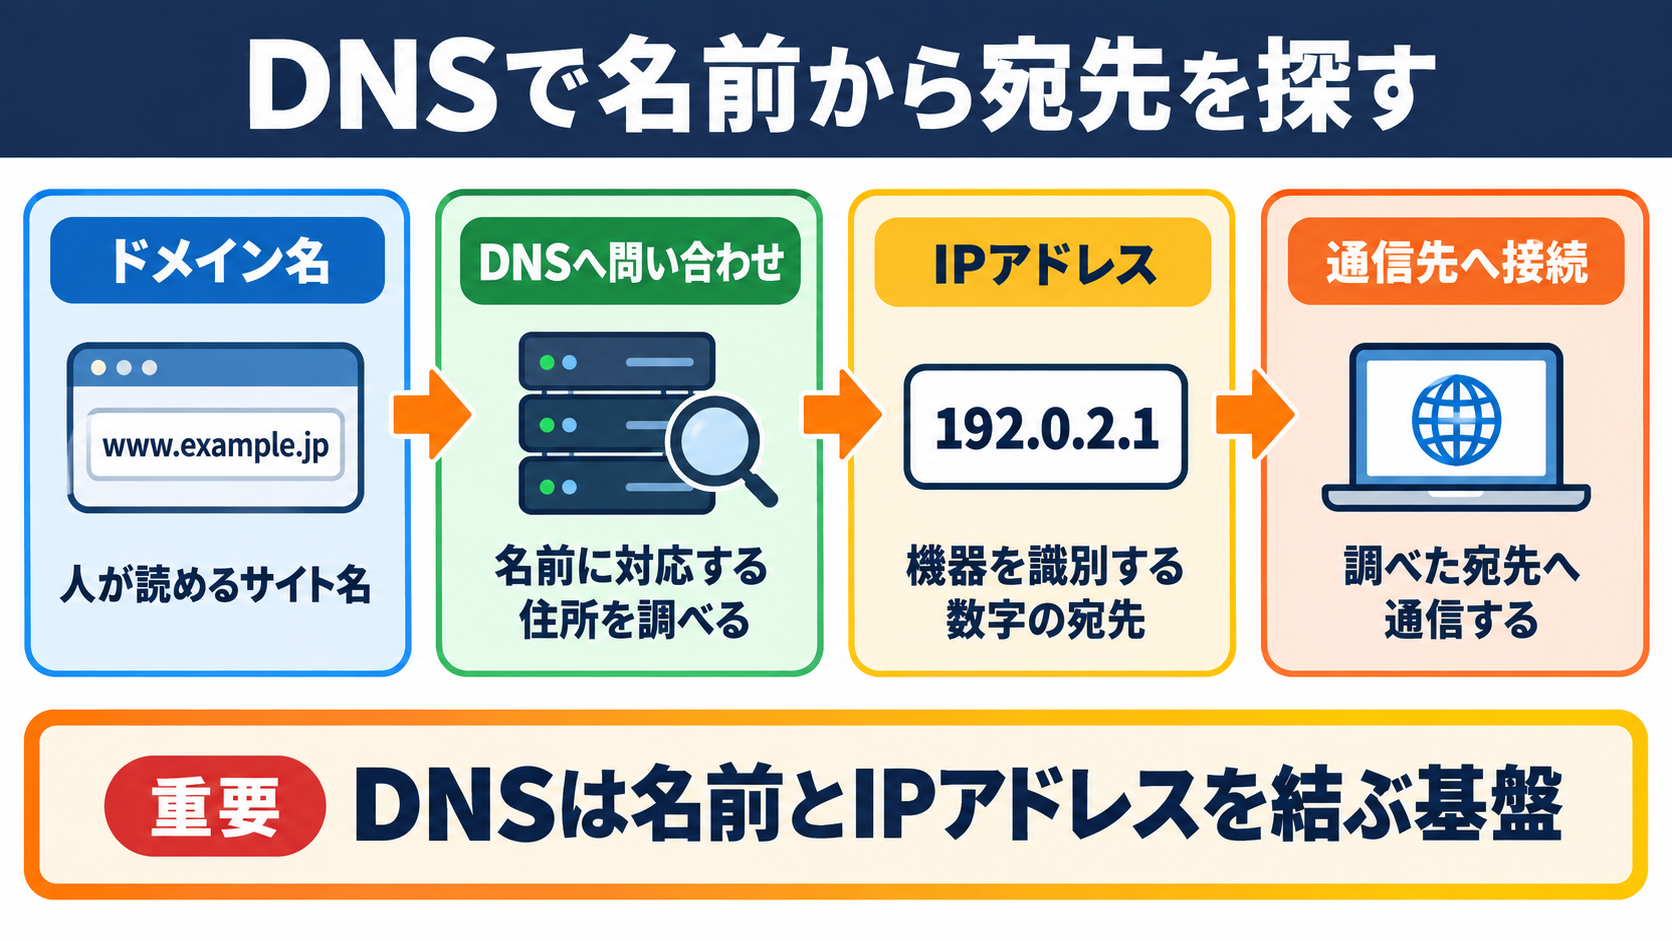
DNSは、ドメイン名とIPアドレスを対応付けて、通信先を見つけやすくする仕組みです。
DNSはDomain Name Systemの略で、日本語ではドメインネームシステムと呼ばれます。
WebブラウザでサイトのURLを入力したとき、ブラウザは最初から目的のサーバーの住所を知っているわけではありません。DNSへ問い合わせて、入力されたドメイン名に対応するIPアドレスを調べます。
IPアドレスは、インターネットに接続された機器を識別するための情報です。
たとえば、書店の名前だけを頼りに目的地へ向かうより、正確な住所を調べてから出発するほうが迷いにくいでしょう。DNSは、この住所検索に近い役割を担います。
利用者にとっては文字列の名前を使い、通信機器にとっては数字の宛先を使える点がDNSの大きな利点です。
この仕組みがなければ、利用者は訪問したいサイトごとにIPアドレスを覚えなければなりません。
サイト運営者側も、サーバーの移転や構成変更のたびに利用者へ新しい数字を知らせる必要が生じます。ドメイン名を維持したままDNSの設定を変更できるため、利用者への影響を抑えやすくなります。
Web閲覧だけでなく、メール送信、オンライン会議、アプリの通信にも関わっています。
DNSは目に見えにくい仕組みですが、インターネットを使いやすく保つ重要な存在です。
ドメイン名とIPアドレスの対応関係
ドメイン名は、人が読み書きしやすい文字列で表されたインターネット上の名前です。
一方のIPアドレスは、通信の届け先を識別するために使われる数値の情報です。
たとえばexample.comのようなドメイン名をブラウザへ入力すると、DNSはその名前に登録されたIPアドレスを調べます。得られたIPアドレスを使って、ブラウザはWebサーバーとの接続を始めます。
ドメイン名とIPアドレスは同じものではなく、役割の異なる情報です。
1つのドメイン名に複数のIPアドレスを登録することもあります。
これはアクセスが集中したときに処理を分散したり、障害が起きた機器を避けたりするために利用されます。
逆に、同じIPアドレスに複数のドメイン名が割り当てられる場合もあります。共有サーバーでは、アクセス時に指定されたドメイン名を見て、表示するサイトを切り替える構成が一般的です。
IPアドレスにはIPv4とIPv6があり、表記方法が異なります。
ただし、利用者が両方の形式を覚える必要は通常ありません。DNSが適切なIPアドレスを返し、端末やネットワークが通信方式を選択します。
ドメイン名を変更せずに接続先を切り替えられることは、サービス運用における大切な柔軟性です。
名前解決の問い合わせ手順
名前解決とは、ドメイン名から通信に必要な情報をDNSで取得する処理です。
ブラウザが最初に確認するのは、端末やブラウザに以前の問い合わせ結果が残っていないかという点です。
保存済みの情報が使えない場合、端末は通常、契約している回線事業者や社内ネットワークが指定したDNSリゾルバへ問い合わせます。DNSリゾルバは、利用者の代わりに必要な情報を探すサーバーです。
端末がドメイン名をDNSリゾルバへ問い合わせる
DNSリゾルバが必要に応じてルートDNSサーバーへ問い合わせる
対象のドメインの管理先をたどり、権威DNSサーバーへ問い合わせる
取得したIPアドレスを端末へ返し、端末がWebサーバーへ接続する
すべての問い合わせで、毎回ゼロから世界中のDNSサーバーをたどるわけではありません。
DNSリゾルバは問い合わせ結果を一時的に保存するため、同じ名前への再訪問では短時間で回答できることがあります。
名前解決は多段階に見えても、キャッシュの働きによって普段は素早く完了します。
一方で、登録直後のドメイン名や設定変更直後の情報は、古いキャッシュの影響を受けることがあります。
設定を変更したのに一部の人だけ以前のサイトへ接続される場合は、名前解決に使われる情報が更新途中である可能性も考えられます。
DNSサーバーの種類と情報の管理
続いてはDNSサーバーの種類と情報の管理を確認していきます。
DNSリゾルバと再帰問い合わせの役割
DNSリゾルバは、端末からの問い合わせを受け取り、必要なDNS情報を探して返す役割を持ちます。
家庭やスマートフォンでは、通信事業者やWi-Fiルーターが案内するDNSリゾルバを使うことが多いでしょう。
利用者の端末が複数のDNSサーバーへ順に問い合わせる必要がないのは、DNSリゾルバが代わりに調査を進めるためです。このように最終的な回答を求めて問い合わせを進める仕組みは、再帰問い合わせと呼ばれます。
DNSリゾルバは、利用者側の問い合わせを整理して名前解決を支える窓口です。
多くの利用者から同じ問い合わせを受けるため、DNSリゾルバはキャッシュによって負荷と応答時間を抑えます。
会社のネットワークでは、社内用のドメイン名を扱うために独自のDNSリゾルバを設置することもあります。
たとえば社内ポータルだけに使う名前は、公開インターネットのDNSではなく、社内DNSで解決する構成があります。外部向けのサイトと社内向けのシステムを分けて管理しやすくなるためです。
ただし、DNSリゾルバの設定が誤っていると、正しいドメイン名を入力しても目的のサイトを開けません。
急に複数のサイトが見られなくなった場合は、回線そのものだけでなく、端末が参照するDNSリゾルバも確認対象になります。
ルートDNSサーバーと権威DNSサーバーの違い
DNSの情報は、すべてを1台のサーバーで持つのではなく、役割ごとに分担して管理されています。
ルートDNSサーバーは、トップレベルドメインを管理するサーバーの情報を案内する起点です。
トップレベルドメインにはcomやjpのような末尾の区分があり、その先の管理先をたどる手掛かりになります。さらに先にある権威DNSサーバーが、特定のドメイン名について正式な回答を持ちます。
| 種類 | 主な役割 | 回答する情報 | 利用者との関係 |
|---|---|---|---|
| DNSリゾルバ | 問い合わせの代行 | キャッシュまたは取得した回答 | 端末の問い合わせ窓口 |
| ルートDNSサーバー | 探索の起点 | トップレベルドメインの案内 | 通常はリゾルバが参照 |
| トップレベルドメインのDNSサーバー | 末尾区分の管理 | 対象ドメインの管理先の案内 | 通常はリゾルバが参照 |
| 権威DNSサーバー | 正式情報の保持 | IPアドレスやメール配送先 | 設定管理者が登録内容を更新 |
権威DNSサーバーは、あるドメイン名について正しい情報を最終的に示す管理元です。
サイトの公開先を変更する場合は、権威DNSサーバーに登録されているレコードを更新します。
ルートDNSサーバーが個別サイトのIPアドレスを直接返すわけではない点には注意が必要です。階層ごとに案内を受けて目的の管理元へ到達することで、膨大な数のドメイン名を分散して扱えます。
この役割分担により、特定の組織だけへ情報管理が集中しにくい構造になっています。
キャッシュとTTLによる応答速度
DNSキャッシュは、過去に取得した名前解決の結果を一定期間保存する仕組みです。
同じサイトへ多くの人がアクセスするとき、毎回権威DNSサーバーまで問い合わせる必要がなければ、応答は速くなります。
キャッシュをどの程度の時間使えるかを示す値がTTLです。
TTLはTime To Liveの略で、DNSレコードごとに設定される有効期間を表します。期間が過ぎると、DNSリゾルバは新しい情報を取得し直します。
TTLが短い設定では、接続先を変更したときに新しい情報へ切り替わりやすくなります。
TTLは速さだけの設定ではなく、変更の反映しやすさと安定した運用のバランスを取るための値です。
たとえばサーバー移転を予定している場合、事前にTTLを短くしておくと、切り替え後に古い情報が残る時間を抑えやすくなります。
反対に、常に極端に短いTTLを設定すると、DNSへの問い合わせが増え、運用上の利点が小さくなることもあります。
TTLを変更しても、すでに保存されている情報がただちに消えるとは限りません。
作業計画を立てる際は、変更前のTTLと、各所のキャッシュが残る可能性を踏まえることが大切です。
ドメイン名の構造とサービスでの役割
続いてはドメイン名の構造とサービスでの役割を確認していきます。
階層構造とサブドメインの考え方
ドメイン名は、ピリオドで区切られた文字列が右側から左側へ階層的に並ぶ構造です。
たとえばwww.example.comでは、comがトップレベルドメイン、exampleが組織などを表す登録ドメイン、wwwがサブドメインとして扱われます。
右側ほど大きな区分を示し、左側へ行くほど個別のサービスや用途を示すことが一般的です。名前解決でも、この階層構造に沿って管理先をたどります。
| 構成要素 | 例 | 主な意味 | 利用例 |
|---|---|---|---|
| トップレベルドメイン | com、jp | ドメイン名の末尾区分 | 企業サイト、地域性を示すサイト |
| 登録ドメイン | example | 登録者が取得して管理する中心部分 | 会社名、サービス名 |
| サブドメイン | www、shop | 登録ドメイン配下の区分 | Webサイト、通販サイト、会員向けページ |
| ホスト名 | mail、api | 特定の機器や機能を示す名前 | メール、アプリ連携用の接続先 |
サブドメインは、同じドメイン名の管理範囲でサービスを整理するために使われます。
たとえば通販サイトをshop.example.com、採用情報をrecruit.example.comのように分ければ、用途をURLから判断しやすくなります。
サブドメインを作っただけでは、サイトが自動的に公開されるわけではありません。
DNSのレコード設定に加え、Webサーバー側にもその名前でのアクセスを受け付ける設定が必要です。
名前の設計では、利用者に伝わりやすいことと、管理するチームが混乱しないことの両方を考えるとよいでしょう。
Webサイトとメールにおけるドメイン名
ドメイン名はWebサイトの住所として知られていますが、メールの配送先を決めるためにも使われます。
メールアドレスの@より後ろの部分はドメイン名であり、そのドメインがメールをどこで受け取るかをDNSで調べます。
Webサイトでは、主にAレコードやAAAAレコードを利用して、ドメイン名とWebサーバーのIPアドレスを対応付けます。IPv4向けとIPv6向けで参照するレコードの種類が異なります。
メールでは、MXレコードによってメール受信を担当するサーバーを示します。
同じドメイン名でも、Web表示とメール配送では参照するDNS情報が異なります。
そのため、Webサイトが問題なく表示されていても、メールだけ送受信できないという状況は起こり得ます。
たとえば会社サイトの公開先を変更する作業でWeb用のレコードだけを更新した場合、メール用のMXレコードを誤って削除すると、メール配送に影響するおそれがあります。用途ごとのレコードを区別して扱う必要があります。
AレコードはIPv4アドレスを登録するために使います。
AAAAレコードはIPv6アドレスを登録するために使います。
MXレコードはメールを受信するサーバーを指定するために使います。
CNAMEレコードは別のドメイン名を参照させるために使います。
DNS設定の変更時は、Webだけを見るのではなく、メールや外部サービス連携への影響も確認しましょう。
ドメイン取得と管理委任の仕組み
ドメイン名を利用するには、登録サービスを通じて希望する名前を取得し、登録情報を維持します。
取得できるかどうかは、その名前がすでに他者に登録されているか、対象のトップレベルドメインのルールを満たすかで決まります。
ドメインを取得した後、どの権威DNSサーバーでDNS情報を管理するかを指定します。
この指定はネームサーバーの設定と呼ばれ、ドメインの管理を適切なDNSサーバーへ委任するために必要です。レンタルサーバー、クラウドサービス、DNS専門サービスなどを利用する場合、それぞれが案内するネームサーバーを設定することがあります。
ドメインの登録管理と、DNSレコードの編集管理は、同じ事業者とは限りません。
ドメインを購入した会社とDNSを管理する会社が別の場合、設定場所を取り違えやすいため注意しましょう。
管理画面でレコードを編集しても、ドメイン側のネームサーバーが別の事業者を向いていれば、変更内容は公開されません。
担当者の交代やサービス移管に備え、登録サービスの契約情報、ネームサーバー、DNSレコードの管理担当を記録しておくと安心です。
名前解決の障害と安全な運用
続いては名前解決の障害と安全な運用を確認していきます。
名前解決が失敗する主な原因
Webサイトへ接続できない原因は、必ずしもWebサーバーの障害とは限りません。
ドメイン名をIPアドレスへ変換できないと、ブラウザは接続先を見つけられず、サイト表示に失敗します。
よくある原因の1つは、DNSレコードの入力ミスです。
接続先のIPアドレスを誤ったり、不要なレコードを残したりすると、意図しないサーバーへ案内される可能性があります。サブドメインの設定漏れも、公開直後に起きやすい問題です。
DNS障害を確認するときは、ドメイン名、レコード内容、ネームサーバー、キャッシュを分けて確認します。
ドメインの有効期限切れや、ネームサーバーの委任設定の誤りも、名前解決ができなくなる原因です。
利用者側では、端末のネットワーク接続やDNSキャッシュの状態が影響する場合もあります。
ある端末だけで発生する場合は、別のネットワークや別の端末で同じ名前を確認すると、原因の範囲を絞りやすくなります。多数の利用者に共通して発生する場合は、公開設定や権威DNSサーバー側を優先して確認する判断が必要でしょう。
焦って複数の設定を同時に書き換えると、原因の追跡が難しくなります。
変更前の値を控え、1つずつ確認することが復旧作業の基本です。
DNSキャッシュと設定変更時の注意点
DNSの設定変更後に表示結果が人によって異なる場合、キャッシュが関係していることがあります。
端末、ブラウザ、Wi-Fiルーター、DNSリゾルバなど、複数の場所に過去の回答が保存される可能性があります。
新しい設定を公開した直後でも、以前のIPアドレスがTTLの範囲内で使われることがあります。
これは設定が失敗したとは限らず、キャッシュの有効期限が残っているためです。特にサーバー移転では、切り替えの前後で新旧の環境を一時的に並行して動かす準備が役立ちます。
変更前のDNSレコードとTTLを記録する
新しい接続先でWebサイトやメールが正常に動くことを確認する
権威DNSサーバーのレコードを更新する
複数のネットワークから名前解決と表示結果を確認する
TTLを考慮して旧環境をすぐに停止しない
DNS設定の反映待ちでは、更新日時だけでなく、以前のTTLが残る時間も確認することが重要です。
Webサイトだけでなく、メール、問い合わせフォーム、外部APIなども変更後に確認しましょう。
また、CNAMEレコードの参照先を変更した場合は、その参照先の名前解決も含めて影響を確認する必要があります。
作業記録を残せば、予期しない表示が出たときにも、どの変更が影響したかを追いやすくなります。
DNSの安全性とDNSSECの考え方
DNSは通信先を案内する重要な仕組みであるため、情報の正しさを保つことが安全な通信につながります。
攻撃者が偽のDNS情報を送り込めば、利用者が本物に見える別のサイトへ誘導される危険があります。
DNSSECは、DNSの回答に電子署名を使い、情報が正しい管理元から提供され、途中で改ざんされていないかを検証するための仕組みです。
DNSSECは通信内容を暗号化する仕組みではありません。あくまで、DNSの回答の真正性を確認する役割を持ちます。
| 仕組み | 主な目的 | 保護する対象 | 注意点 |
|---|---|---|---|
| DNSSEC | DNS回答の正当性確認 | 名前解決の情報 | 通信内容そのものは暗号化しない |
| HTTPS | 通信の暗号化と相手確認 | ブラウザとWebサーバー間の通信 | DNS設定の正しさは別途必要 |
| DNSキャッシュ | 応答速度の向上 | 過去の名前解決結果 | 更新直後は古い情報が残ることがある |
DNSSECとHTTPSは目的が異なるため、どちらか一方だけで十分とは考えないことが大切です。
Webサイト運営では、不要になったDNSレコードを放置しないことも安全対策になります。
使われなくなったサブドメインや外部サービス向けの参照先が残っていると、管理漏れにつながるおそれがあります。
定期的にDNSレコードを棚卸しし、実際に使っているサービスと設定内容が一致しているか確認しましょう。
DNSとドメイン名の役割のまとめ
DNSは、ドメイン名をIPアドレスなどの通信に必要な情報へ変換する、インターネットの基盤となる仕組みです。
利用者は覚えやすいドメイン名を使い、通信機器はDNSで調べたIPアドレスを使うことで、目的のサーバーへ接続できます。
名前解決ではDNSリゾルバが問い合わせを受け、必要に応じてルートDNSサーバーや権威DNSサーバーの情報をたどります。
ドメイン名は階層構造を持ち、Webサイト、メール、アプリ連携などの用途ごとにDNSレコードを使い分けます。
キャッシュとTTLは応答速度を高める一方で、設定変更後の反映時間にも関わるため、移転や更新の前に確認しておくことが重要です。
障害時は、回線だけでなく、DNSレコード、ネームサーバー、キャッシュのどこに問題があるかを切り分けましょう。
DNSSECや定期的な設定の棚卸しも、正しい通信先へ案内するための安全な運用につながります。
サイト運営やドメイン設定を行う際は、まず現在のネームサーバーとDNSレコードを確認するところから始めてみてください。