LDAPとは?ディレクトリサービスの仕組みと認証の基本を解説!
LDAPは、社内システムの利用者や端末の情報をまとめて管理し、ログイン時の認証にも利用できる技術です。
名称は聞いたことがあっても、Active DirectoryやID管理との関係まで理解している人は少なくないでしょう。
LDAPの仕組みを知ると、複数の業務システムで同じIDを使える理由や、アカウント管理を集約する利点が見えてきます。
この記事では、LDAPの基本構造、認証の流れ、運用時の注意点を順に解説します。
LDAPの意味とディレクトリサービスの基本
それではまずLDAPの意味とディレクトリサービスについて解説していきます。
LDAPの定義と利用目的
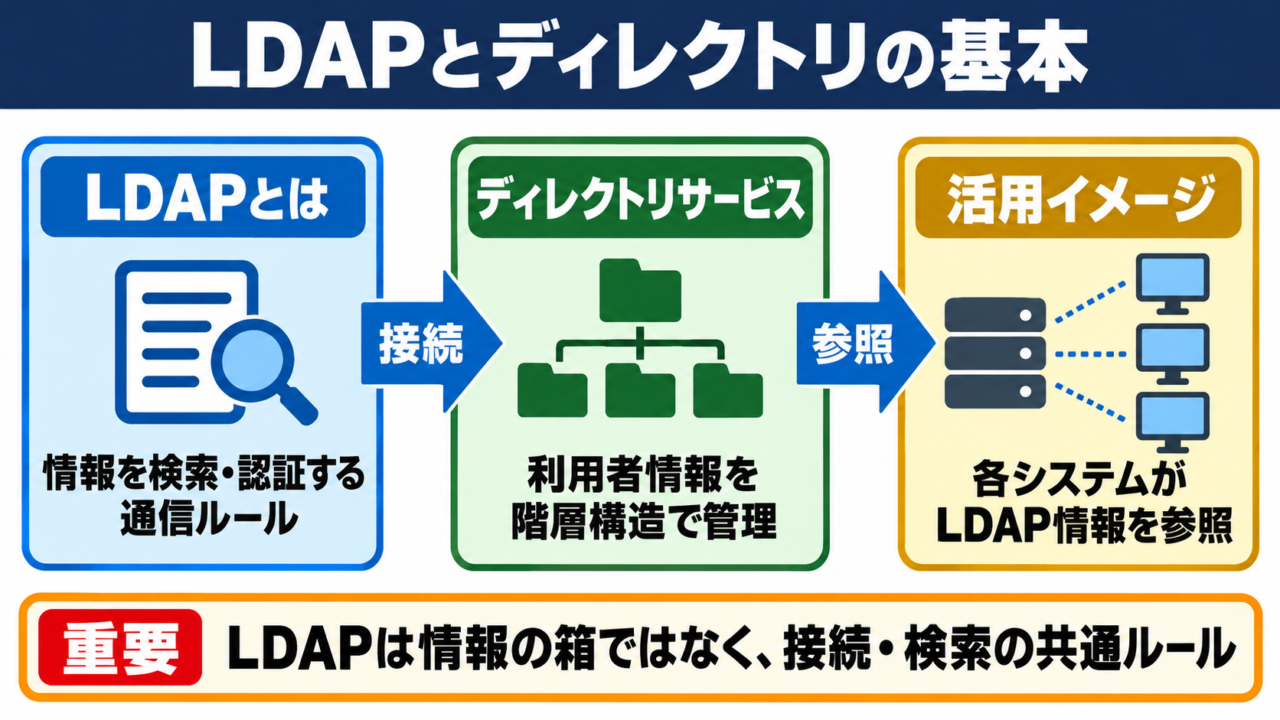
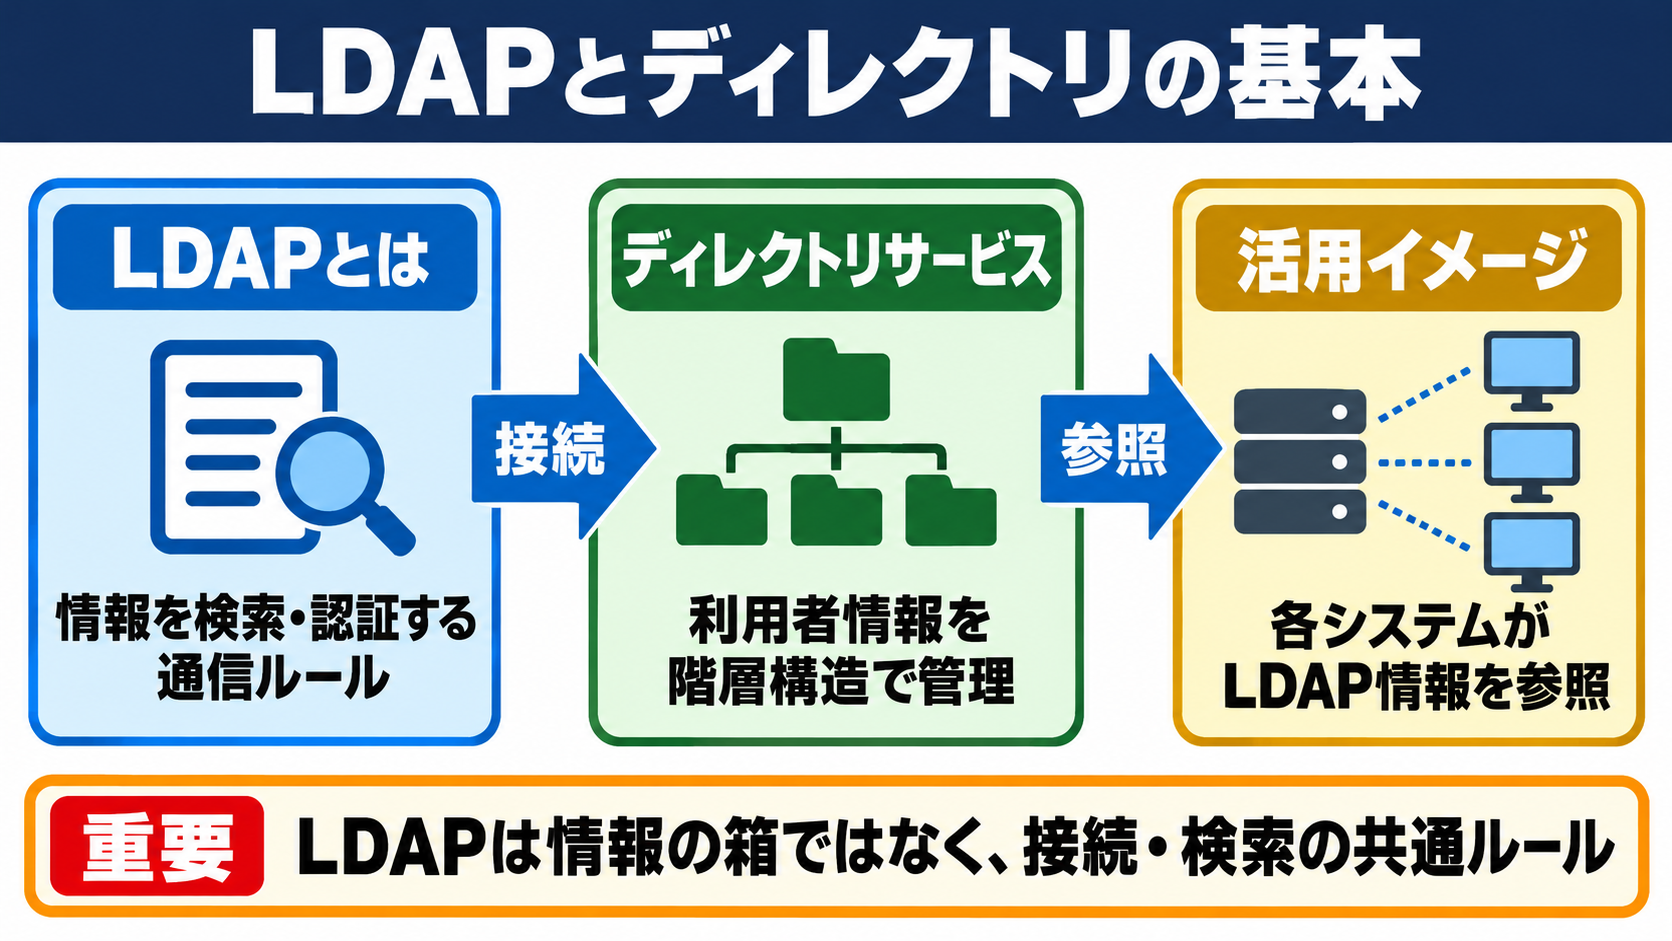
LDAPは、利用者、組織、端末などの情報を階層構造で検索、参照、管理するための通信プロトコルです。
LDAPはLightweight Directory Access Protocolの略称で、ディレクトリサービスに接続するための標準的な仕組みを指します。
ここでいうディレクトリは、電話帳のように必要な情報を素早く探すための情報一覧です。
企業では氏名、メールアドレス、所属部署、社員番号、ログインIDなどをディレクトリに登録します。利用者情報を各システムが個別に持つ必要を減らせる点が特徴です。
たとえば社内ポータルへログインした際、ポータル側がLDAPサーバーに利用者情報を問い合わせる構成があります。
この場合、ポータルは利用者のパスワードや部署名を独自に保存せず、LDAP上の情報を参照できます。
LDAPそのものは製品名ではなく、情報の検索や認証に使う通信ルールです。そのため、OpenLDAPやMicrosoft Active Directoryなど、LDAPに対応した複数の製品やサービスで利用されます。
製品が異なってもLDAP対応であれば、一定の方法で連携しやすくなります。
ディレクトリサービスが特に得意とするのは、更新よりも参照が多い情報の管理です。
社員の氏名や所属を毎分変更することは通常ありませんが、ログイン時やアドレス帳検索では何度も参照されます。
ディレクトリサービスの情報構造
LDAPの情報は、利用者一覧を横並びに置くのではなく、組織を表す木構造として管理します。
この階層構造は、誰がどの部署に所属するかを人にもシステムにも分かりやすく示せる形式です。
各情報にはDNと呼ばれる識別名が付けられます。DNはディレクトリエントリがどの位置にあるかを示す住所のような役割を持ちます。
たとえば営業部の山田さんを表すDNは、個人名、部署、会社のドメイン名を順に含む形になります。
uid=yamada,ou=sales,dc=example,dc=com
uidは利用者ID、ouは組織単位、dcはドメイン構成要素を表します。
実際の属性名や階層は、組織の設計方針に応じて決めます。
エントリにはCN、uid、mail、memberOfなど、用途に応じた属性を追加できます。
CNは一般に表示名、uidはログイン名、mailはメールアドレスとして使われることが多い属性です。
部署の異動があった場合は、所属を表す属性や配置場所を更新します。各業務システムがLDAPを参照する設計なら、変更内容を連携先へ反映しやすくなります。
一方で、階層を細かくしすぎると組織変更時の移動処理が複雑になります。
人事組織と認証用のグループを同じ構造にする必要があるか、事前に整理することが大切です。
LDAPとデータベースの役割の違い
LDAPと一般的なリレーショナルデータベースは、どちらも情報を管理しますが、得意な処理が異なります。
LDAPは利用者検索や所属確認のように、決まった属性を素早く参照する処理に向いています。
LDAPは参照中心のディレクトリ管理に適し、頻繁な集計や複雑な更新処理は一般的なデータベースが得意とする領域です。
たとえば勤怠システムでは、ログイン時にLDAPで社員IDを確認し、日々の打刻記録はデータベースへ保存する構成が考えられます。
このように役割を分けると、認証情報と業務データを無理なく管理できます。
LDAPでは、利用者をグループに所属させ、アクセス権の判断に利用することもあります。経理グループのメンバーだけが経費精算システムを使えるようにする例が代表的です。
ただし、細かな承認経路や取引履歴までLDAPで管理しようとすると、情報設計が分かりにくくなるおそれがあります。
LDAPに置く情報は、本人確認、所属、連絡先、権限判定に必要な基本属性を中心にするとよいでしょう。
業務ごとの記録や計算結果は、それぞれの業務システム側で管理するのが基本です。
LDAP認証の仕組みと処理の流れ
続いてはLDAP認証の処理の流れを確認していきます。
バインドによる本人確認
LDAP認証では、利用者やアプリケーションがLDAPサーバーへ接続する際にバインドという処理を行います。
バインドは、指定した識別情報とパスワードを用いて接続権限を確認する手続きです。
利用者認証では、入力されたIDから対象エントリを特定し、その利用者としてLDAPサーバーにバインドできるかを確認します。
ログイン画面で社員番号とパスワードを入力すると、アプリケーションはまず社員番号に対応するDNを検索することがあります。
対象のDNが分かると、入力されたパスワードを使って認証を試みます。正しくバインドできれば、本人確認に成功したと判断できます。
匿名バインドを許可する設定もありますが、誰でも検索できる範囲が広がる可能性があります。
社内利用であっても、氏名やメールアドレスなどの公開範囲を明確にし、不要な匿名アクセスは制限することが重要です。
利用者がIDとパスワードを入力します。
アプリケーションがIDに対応するDNを検索します。
対象DNと入力パスワードでバインドを試みます。
成功時はログインを許可し、失敗時は拒否します。
認証結果だけでなく、アカウント無効化やパスワード期限も確認する場合があります。
利用停止になった退職者のIDでログインできないようにする仕組みも、認証設計の重要な部分です。
検索フィルターと属性参照
LDAPでは、検索フィルターを使って条件に合うエントリを探します。
ログイン名から利用者を探す場合には、uidの値を条件として検索するのが一般的です。
検索範囲には、指定したエントリだけを見る方法、直下の階層を見る方法、配下すべてを検索する方法があります。
組織全体を対象にする検索は便利ですが、エントリ数が多い環境では処理負荷や応答時間に注意が必要です。
uid=yamada
この条件では、uid属性がyamadaであるエントリを検索します。
検索対象の属性や範囲は、アプリケーション側の設定で必要最小限に絞ります。
検索後には、氏名、メールアドレス、部署、グループ所属などの属性を取得できます。
たとえば社内チャットがmail属性を参照すれば、利用者がメールアドレスを改めて入力しなくても通知先を決められます。
認証に必要な属性と、画面表示に必要な属性を分けて考えると、不要な個人情報の取得を抑えられます。
検索フィルターへ外部から受け取った文字列をそのまま埋め込むことは避けましょう。
特殊文字を適切に処理しないと、意図しない検索条件が作られ、情報参照の範囲が広がる危険があります。
グループ情報によるアクセス制御
LDAP認証では、本人であることを確認した後に、どの機能を使えるかを判断する処理が必要になります。
この権限判断でよく利用されるのが、LDAP上のグループ情報です。
認証は本人確認、認可は利用できる操作の判定であり、両者は目的が異なります。
たとえば全社員は社内ポータルへ入れますが、人事グループのメンバーだけが人事情報を閲覧できるように設定できます。
アプリケーションは、ログインした利用者が特定グループに所属しているかを確認して、表示メニューや操作権限を切り替えます。
グループには、利用者を直接列挙する方法と、条件に合う利用者を動的に扱う方法があります。
組織変更が多い場合は、部署属性を基にした設計が役立つこともありますが、例外的な権限が増えると管理が複雑になります。
権限グループは、営業部のような組織名ではなく、経費承認者やシステム管理者のように役割で分けると目的が明確です。
人事異動で部署が変わっても必要な権限まで誤って消えないよう、グループ設計を分けて検討しましょう。
管理者権限を持つグループへの追加や削除は、特に慎重な承認手順で運用する必要があります。
LDAPとActive Directoryの関係
続いてはLDAPとActive Directoryの関係を確認していきます。
Active DirectoryにおけるLDAPの位置付け
Active Directoryは、Microsoftが提供するディレクトリサービスであり、Windows環境の利用者、コンピューター、グループなどを一元管理できます。
Active DirectoryはLDAPを使った検索や属性参照に対応しているため、多くのアプリケーションが連携先として利用します。
Active DirectoryはLDAPを利用できるディレクトリサービスの一つであり、LDAPそのものと同義ではありません。
LDAPは通信や検索のための標準的なプロトコルですが、Active DirectoryにはWindowsドメインの管理、グループポリシー、Kerberos認証などの機能も含まれます。
そのため、Windowsパソコンのログイン管理まで行いたい組織では、Active Directoryが選ばれることがあります。
一方、Linuxサーバーやネットワーク機器を中心に構成する環境では、OpenLDAPなどをディレクトリサーバーとして使う例もあります。
どちらを使う場合でも、連携するアプリケーションが必要とする属性、検索範囲、接続方式を確認することが欠かせません。
特にログインIDとして使う属性は、uid、sAMAccountName、userPrincipalNameなど環境によって異なります。
導入前に属性の対応表を作っておくと、アプリケーションごとの設定ミスを減らせます。
LDAP、Active Directory、認証方式の比較
LDAP、Active Directory、Kerberosは混同されやすい言葉ですが、担当する範囲が異なります。
LDAPはディレクトリ情報へアクセスするためのプロトコルであり、Active Directoryは情報を管理する仕組みです。
Kerberosは、チケットを用いて利用者やサービスを認証する方式として、Active Directory環境でも広く使われます。
| 名称 | 主な役割 | 扱う対象 | 利用場面 |
|---|---|---|---|
| LDAP | 検索、参照、認証連携 | ディレクトリエントリ | アプリケーションの利用者照会 |
| Active Directory | Windows環境の統合管理 | 利用者、端末、グループ | 社内ドメインの運用 |
| Kerberos | チケットによる認証 | 利用者、サービス | Windowsログオン、サービス接続 |
| OpenLDAP | LDAPディレクトリの提供 | 組織情報、利用者情報 | Linux環境、独自システム連携 |
連携先がLDAP対応と記載している場合は、Active Directoryを使える場合もあれば、別のLDAPサーバーを指定できる場合もあります。
ただし、製品によって対応する認証方式や属性名は異なります。
LDAP接続だけでWindowsへのシングルサインオンが自動的に実現するわけではないため、求める利用体験を整理して選ぶことが必要です。
シングルサインオンとの使い分け
LDAP認証は、各アプリケーションがLDAPサーバーへ直接問い合わせる構成で使われることがあります。
この方法は比較的分かりやすい一方、連携先が増えると、それぞれにLDAP接続設定や権限設定を行う必要があります。
シングルサインオンは、一度の本人確認を基に複数のサービスへアクセスしやすくする仕組みです。
代表的な方式にはSAMLやOpenID Connectがあり、クラウドサービスとの連携で利用されることが増えています。
LDAPは利用者情報の参照元として使い、シングルサインオンの認証基盤へ情報を連携する構成もあります。
たとえば社員情報はLDAPまたはActive Directoryで管理し、クラウドサービスへのログインはIDプロバイダーが担当する形です。
LDAPは利用者情報の基盤として、シングルサインオンは複数サービスへ入るための入口として、役割を分けて考えると整理しやすくなります。
既存の社内システムにはLDAP認証を残し、新しいクラウドサービスにはシングルサインオンを適用する段階的な移行も可能です。
利用者の利便性だけでなく、障害時の影響範囲や運用担当者の負担も比較しましょう。
LDAP運用におけるセキュリティと管理
続いてはLDAP運用におけるセキュリティと管理を確認していきます。
通信経路の暗号化と証明書管理
LDAPでIDやパスワードを扱う場合、通信経路を暗号化することが重要です。
暗号化されていない接続では、ネットワーク上で情報が盗み見られる危険があります。
認証情報を扱うLDAP接続では、TLSを利用して通信を保護するLDAPSまたはStartTLSの利用を検討します。
LDAPSはLDAP接続を最初からTLSで保護する方式で、StartTLSは通常のLDAP接続を開始後にTLSへ切り替える方式です。
どちらを採用するかは、接続先製品やネットワーク設計、既存の運用ルールに合わせて決めます。
証明書の期限切れは、突然ログインできなくなる原因になります。証明書の有効期限を監視し、更新時期を事前に把握する仕組みを用意しましょう。
接続先の証明書を正しく検証しない設定は、暗号化していても偽のサーバーへ接続する危険を残します。
アプリケーション側には、信頼する認証局の証明書を設定し、証明書名の検証を有効にすることが大切です。
ネットワーク機器や古いアプリケーションでは、対応する暗号方式が限られる場合があります。
更新前には本番と近い環境で接続試験を行い、利用者に影響が出ないことを確認しましょう。
アカウント管理と最小権限
LDAPの管理アカウントは、多数の利用者情報を変更できる強い権限を持つことがあります。
そのため、アプリケーション連携用のアカウントと、管理作業用のアカウントを分けるのが基本です。
アプリケーションが利用者検索だけを行うなら、検索に必要な範囲だけを読める専用アカウントを作成します。
パスワード変更やグループ更新を行わないアプリケーションに、書き込み権限を与える必要はありません。
管理者と同じ権限を使い回すと、設定漏れや認証情報流出時の影響が大きくなります。
退職、異動、休職といった人事イベントに合わせて、アカウントの状態を確実に見直すことも必要です。
退職者のアカウントを削除するか無効化するかは、監査記録やメール転送などの業務要件を踏まえて決めます。
一時的な外部委託者のアカウントには、有効期限を設定すると管理漏れを防ぎやすくなります。
管理者の操作履歴、グループ変更履歴、認証失敗の記録を残せば、不審な動きの調査にも役立ちます。
障害対策と監視のポイント
LDAPサーバーが停止すると、多数の業務システムでログインできなくなる可能性があります。
認証基盤は利用者に見えにくい存在ですが、停止時の影響が広いため、可用性を意識した設計が必要です。
複数のLDAPサーバーを用意し、情報を複製しておけば、1台に障害が起きても認証処理を継続しやすくなります。
ただし、複製には反映までの時間差が生じる場合があります。パスワード変更直後やグループ変更直後の挙動を確認しておきましょう。
監視では、サーバーが起動しているかだけでなく、実際にバインドと検索が成功するかを確認します。
ポートが開いていても、証明書の不備やディレクトリ内部の障害で認証できないことがあるためです。
| 監視項目 | 確認内容 | 異常時の影響 |
|---|---|---|
| 接続可否 | LDAPサーバーへの到達性 | 認証処理の開始不可 |
| バインド成功 | 専用アカウントでの認証 | 連携システムのログイン失敗 |
| 検索応答 | 指定属性の検索時間 | 画面表示や認可の遅延 |
| 証明書期限 | TLS証明書の残存期間 | 暗号化接続の失敗 |
| 複製状態 | サーバー間の同期状況 | 情報の不整合 |
障害時にどのシステムがLDAPへ依存しているかを一覧化しておくと、優先順位を付けて復旧対応できます。
定期的に復旧手順を見直し、バックアップからの復元を検証することも安心につながります。
LDAP導入時の設計と連携準備
続いてはLDAP導入時の設計と連携準備を確認していきます。
ディレクトリ設計と属性の整理
LDAPを導入する前に、誰の情報をどの属性で管理するかを決める必要があります。
社員、契約社員、委託先、共有アカウントなどを同じルールで扱うのか、用途別に分けるのかを整理しましょう。
LDAP設計では、利用者を一意に特定するIDと、各システムで共通して参照する属性を最初に決めることが重要です。
メールアドレスは変更される可能性があるため、永続的な識別子として社員番号や内部IDを使う設計が選ばれることがあります。
一方で、利用者が覚えやすいログイン名を別属性として持たせれば、日常的な操作性を保てます。
| 属性の例 | 主な用途 | 設計時の注意点 |
|---|---|---|
| uid | ログイン名、検索キー | 重複しない命名規則 |
| cn | 表示名 | 氏名変更時の更新手順 |
| 通知先、連絡先 | 公開範囲の確認 | |
| employeeNumber | 社員識別 | 再利用の有無を決定 |
| memberOf | 所属グループの確認 | 権限情報との分離 |
属性名を後から大きく変更すると、連携するアプリケーションの設定も修正が必要になります。
将来のクラウド連携や組織再編も想定し、特定の部署名に依存しすぎない構造を検討するとよいでしょう。
個人情報を扱う属性については、閲覧できる利用者やシステムを限定する必要があります。
住所や電話番号など、認証に不要な情報まで連携先へ渡さないことが基本です。
連携アプリケーションの設定確認
LDAP連携を設定する際は、接続先のホスト名、ポート番号、暗号化方式、検索開始位置などを確認します。
加えて、検索用アカウント、パスワード、利用者検索フィルター、グループ判定条件も必要になる場合があります。
設定値を担当者だけが知っている状態にすると、障害対応や担当交代が難しくなります。
機密情報を除いた設定一覧と、認証処理の流れを文書化しておくと、保守作業を進めやすくなります。
LDAPサーバーの接続先と暗号化方式
検索開始位置となるベースDN
利用者を見つける検索フィルター
グループ判定に使う属性
検索用アカウントの権限範囲
テスト用アカウントを用意し、通常利用者、権限を持つ利用者、無効化した利用者の各ケースでログインを試します。
正しいパスワードだけでなく、誤ったパスワード、存在しないID、期限切れ証明書なども確認対象です。
LDAP連携は成功時だけでなく、検索結果が0件の場合やサーバー停止時に安全に失敗するかを確認することが重要です。
エラー画面には、利用者の存在や内部構成を推測できる詳細情報を表示しないほうが安全です。
運用開始後も、アプリケーションの更新や証明書更新の際には再テストを行いましょう。
導入後の見直しと運用ルール
LDAPは一度設定したら終わりではなく、組織や利用システムの変化に合わせて見直す必要があります。
新しいクラウドサービスを導入した際に、LDAPで直接認証するのか、IDプロバイダーを経由するのかを判断します。
利用者数や連携先が増えると、グループの用途があいまいになり、不要な権限が残りやすくなります。
定期的にグループの所有者とメンバーを確認し、目的不明のグループを整理する運用が役立ちます。
LDAPの運用では、利用者情報の正確さ、アクセス権の妥当性、認証基盤の継続性を継続的に確認することが欠かせません。
人事部門、情報システム部門、各業務システムの管理者で、情報更新の責任範囲を決めておくことも大切です。
たとえば人事部門が所属情報を更新し、情報システム部門がアカウントと権限グループを管理する分担が考えられます。
変更を依頼する窓口や承認者を明確にすれば、急な異動や退職への対応も進めやすくなります。
監査やセキュリティ点検の際には、不要な管理権限、長期間使われていないアカウント、暗号化されていない接続がないかを確認しましょう。
小さな設定の積み重ねが、認証基盤全体の安全性と使いやすさを左右します。
LDAPの仕組みと認証のまとめ
LDAPは、利用者や組織の情報を階層的に管理し、検索や認証連携に活用するための仕組みです。
ディレクトリサービスでは、DNや属性を使って利用者情報を整理し、複数システムで共通利用できます。
認証ではバインドによって本人確認を行い、グループ情報によって利用できる機能を判断します。
Active DirectoryはLDAPを利用できるディレクトリサービスの一つであり、LDAP自体とは役割が異なります。
安全に運用するには、TLSによる通信暗号化、最小権限のアカウント設計、証明書や複製状態の監視が必要です。
導入時には、識別子、属性、グループ、連携設定を整理し、失敗時の動作までテストすることが重要になります。
組織のID管理や業務システム連携を見直す際は、まず現在の利用者情報と認証経路を書き出してみるとよいでしょう。